

2026年9月21日
作者:Shubhii Verma
有报告指出,中国开源AI模型与托管在区块链上的恶意程序指令数量大幅增长存在关联。区块链分析公司Chainalysis的数据显示,自2025年年中以来,链上恶意活动增幅达到440%。
这家区块链分析机构表示,不到一年时间里,区块链上的恶意写入操作日均数量从2.06次增长至11.1次。Chainalysis将这种攻击手法称为区块链死信投递(blockchain dead drops,BDDs):攻击者把恶意程序指令、载荷文件或基础设施信息嵌入区块链交易与智能合约中,被入侵的设备可按需提取这些指令。
黑客为何青睐区块链死信投递
核心优势在于持久留存。传统的命令与控制服务器(C2服务器)可以被查封、屏蔽或下线;而记录在公链上的信息能够永久可供访问。Chainalysis介绍,该技术早在2013年就已出现,当时一款Necurs僵尸网络变种利用Namecoin存储域名。后续,这项手法又通过EtherHiding技术拓展到所有兼容以太坊虚拟机(EVM)的公链。
中国AI模型降低区块链恶意程序制作门槛
Chainalysis称,本轮恶意活动激增始于2025年年中,时间点恰逢性能强大的中国开源权重AI模型问世。这类模型能够生成恶意代码,不像很多商用AI系统那样存在限制。机构认为,这大幅降低了攻击者搭建基于区块链的命令控制系统的技术门槛。
与国家相关的黑客组织扩大链上恶意活动
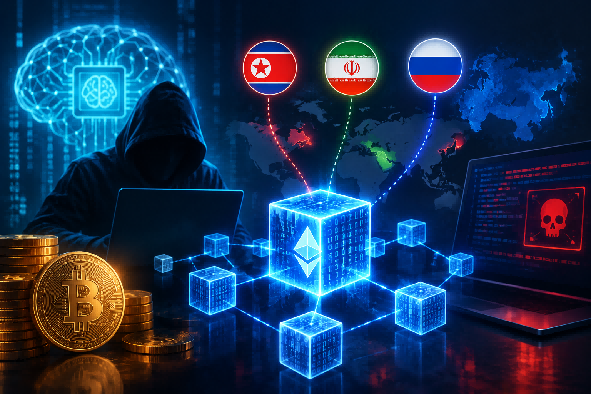
这类攻击行为越来越多地和具有国家背景的组织挂钩。2024年初,观察到的区块链死信投递攻击几乎全部来自网络犯罪团伙。到2026年第二季度,带有国家背景的攻击者,每个季度贡献了约三分之二的新增攻击活动,占全部攻击总量的一半左右。
据报道,和朝鲜相关的UNC5342组织搭建了一套跨三条链的中继系统,同时使用波场(TRON)、Aptos以及BNB智能链。攻击者可以不断发布新交易来轮换基础设施,让受感染设备自动获取更新后的指令。
疑似伊朗攻击者会向一个和中本聪相关的知名地址发送小额比特币转账,在交易内嵌入信息,恶意程序解码后就能获取当前可用的攻击基础设施。
俄语犯罪团伙也开始商业化使用这套方案,有一个部署在Polygon链上的攻击者,据称可为多名客户维护解析智能合约。
区块链恶意程序给网络安全带来新挑战
区块链被大量用于攻击,给防御方带来巨大难题:如果封堵区块链流量,会连带影响大量合法应用。但与此同时,区块链记录公开可查的特性,也让调查人员能够永久留存恶意更新痕迹,有望为追踪攻击行动提供证据。