



中国AI模型助推链上恶意程序指令数量暴涨440%
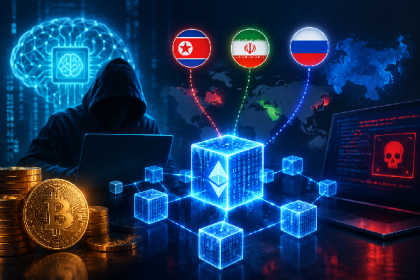
2026年9月21日 作者:Shubhii Verma 有报告指出,中国开源AI模型与托管在区块链上的恶意程序指令数量大幅增长存在关联。区块链分析公司Chainalysis的数据显示,自2025年年中以来,链上恶意活动增幅达到440%。 这家区块链分析机构表示,不到一年时间里,区块链上的恶意写入操作日均数量从2.06次增长至11.1次。Chainalysis将这种攻击手法称为区块链死信投递(blockchain dead drops,BDDs):攻击者把恶意程序指令、载荷文件或基础设施信息嵌入区块链交易与智能合约中,被入侵的设备可按需提取这些指令。 黑客为何青睐区块链死信投递 核心优势在于持久留存。传统的命令与控制服务器(C2服务器)可以被查封、屏蔽或下线;而记录在公链上的信息能够永久可供访问。Chainalysis介绍,该技术早在2013年就已出现,当时一款Necurs僵尸网络变种利用Namecoin存储域名。后续,这项手法又通过EtherHiding技术拓展到所有兼容以太坊虚拟机(EVM)的公链。 中国AI模型降低区块链恶意程序制作门槛 Chainalysis称,本轮恶意活动激增始于2025年年中,时间点恰逢性能强大的中国开源权重AI模型问世。这类模型能够生成恶意代码,不像很多商用AI系统那样存在限制。机构认为,这大幅降低了攻击者搭建基于区块链的命令控制系统的技术门槛。 与国家相关的黑客组织扩大链上恶意活动 这类攻击行为越来越多地和具有国家背景的组织挂钩。2024年初,观察到的区块链死信投递攻击几乎全部来自网络犯罪团伙。到2026年第二季度,带有国家背景的攻击者,每个季度贡献了约三分之二的新增攻击活动,占全部攻击总量的一半左右。 据报道,和朝鲜相关的UNC5342组织搭建了一套跨三条链的中继系统,同时使用波场(TRON)、Aptos以及BNB智能链。攻击者可以不断发布新交易来轮换基础设施,让受感染设备自动获取更新后的指令。 疑似伊朗攻击者会向一个和中本聪相关的知名地址发送小额比特币转账,在交易内嵌入信息,恶意程序解码后就能获取当前可用的攻击基础设施。…


中国预警可绕过安全护栏、偷偷开展加密货币挖矿的AI技能程序
2026年6月12日 作者:Shubhii Verma 国家计算机网络应急技术处理协调中心预警恶意第三方AI工具 中国网络安全监管部门发布风险预警:市面上第三方人工智能工具与插件规模持续扩张,部分工具宣称能够绕过安全管控限制、生成违规内容,甚至支持加密货币挖矿操作。监管机构表示,这类缺乏监管的AI技能程序潜藏多重重大风险,可能造成数据泄露、网络安全事件,使用者还可能承担相应法律责任。 国家计算机网络应急技术处理协调中心(CNCERT)通过官方微信公众号发布该预警,重点提示AI插件及附加服务快速泛滥带来的隐患。在当前AI生态体系中,AI技能程序作用类似于手机应用程序,能够让AI模型、智能代理对接外部服务、自动化执行任务、调取数据库,实现标准文本生成之外的各类定制化功能。 绝大多数AI技能程序用于合法合规场景,但国家计算机网络应急技术处理协调中心警示,已有部分开发者专门兜售可绕过内置安全管控机制的工具。该机构指出,部分插件向用户承诺解锁受限内容生成权限,或是提供加密货币相关功能,其中就包括在中国大陆地区属于明令禁止的加密货币挖矿行为。 监管部门警示挖矿恶意程序及用户面临多重风险 监管部门提醒,使用此类工具可能导致用户隐私泄露、账号封禁、财产受损,甚至受到法律惩处。监管机构着重说明,很多非官方插件会索要大量设备权限,开发者借此有可能获取个人或企业敏感信息。 国家计算机网络应急技术处理协调中心同时指出另一类高危恶意AI技能程序:它们诱导用户下载加密货币挖矿软件,或是操控AI智能代理自动安装挖矿程序。这类程序会在后台偷偷占用算力挖掘数字代币,造成用户电费飙升、设备运行卡顿、硬件老化损耗加剧等问题。 国内AI高速发展催生全新网络安全难题 本次预警发布正值中国人工智能产业高速扩张阶段。Manus、扣子(Coze)、Dify、Flowith等主流AI平台均开放生态,鼓励第三方开发者定制专属技能程序,拓展平台功能边界。该模式虽助力技术创新,但外部代码接入AI运行环境,也催生了全新安全风险。…
